Un smartphone professionnel concentre aujourd’hui des accès à la messagerie, aux contacts, aux applications métiers et parfois à des documents confidentiels. Une perte, un code trop simple ou une application mal configurée peut donc perturber une activité bien au-delà de l’appareil lui-même. La sécurité des smartphones en entreprise repose sur des réglages précis, mais aussi sur des habitudes adaptées aux usages mobiles, y compris dans les contextes scolaires et sportifs où les téléphones circulent et servent à communiquer rapidement.
Sur le terrain, les incidents ne viennent pas toujours d’une attaque sophistiquée. Ils résultent souvent d’un téléphone laissé sans verrouillage dans une salle de réunion, d’un compte professionnel conservé sur un appareil personnel ou d’un lien reçu par SMS puis ouvert trop vite. La première réponse consiste à traiter le smartphone comme un véritable poste de travail, avec une identité protégée, des mises à jour suivies, des applications maîtrisées et une procédure claire en cas de perte.
Cette logique vaut aussi dans les usages partagés et les contextes mobiles. À l’école ou lors d’une activité sportive, un téléphone peut servir à joindre un responsable, consulter des informations ou coordonner un groupe, tout en restant exposé aux oublis et aux manipulations successives. Pour approfondir ces réflexes dans un cadre éducatif et sportif, l’article sécuriser son smartphone au quotidien apporte un complément utile, notamment pour relier protection de l’appareil, prévention et usages collectifs.
Commencer par cartographier les usages réels
Avant de choisir une solution technique, il faut savoir ce que les collaborateurs font réellement avec leur téléphone. Un commercial n’a pas les mêmes besoins qu’un technicien itinérant, un dirigeant ou un salarié qui consulte uniquement son agenda. Cette cartographie permet d’éviter deux erreurs fréquentes : appliquer des contraintes identiques à tous ou laisser des accès sensibles sans protection adaptée.
Pour chaque profil, recensez les applications utilisées, les comptes ouverts, les données consultées et les connexions nécessaires. Notez également les situations à risque : déplacement, partage de l’appareil, connexion à un réseau public, prise de photos de documents ou utilisation d’un téléphone personnel. Le résultat peut tenir dans un registre simple, à condition d’être tenu à jour lors de l’arrivée d’une nouvelle application ou d’un changement de poste.
Les données à classer en priorité
Commencez par les éléments dont la compromission aurait un impact direct sur l’entreprise. Les boîtes mail, les outils de gestion de clientèle, les espaces de stockage, les applications bancaires et les outils d’administration doivent être placés au premier niveau de protection. Les contacts professionnels méritent la même attention : ils peuvent faciliter une fraude ciblée lorsqu’ils sont associés à des fonctions, des signatures ou des informations de projet.
Cette classification aide ensuite à définir des règles proportionnées. Un appareil qui permet uniquement de consulter un planning ne demande pas le même niveau de contrôle qu’un téléphone donnant accès à des fichiers confidentiels et à des outils internes.
Renforcer l’accès avec une authentification solide
Le verrouillage de l’écran est la base, pas l’aboutissement de la protection. Activez un code suffisamment long et évitez les combinaisons prévisibles, comme une date de naissance ou une suite répétée. La biométrie peut améliorer le confort au quotidien, à condition de conserver un code de secours robuste et de respecter les règles internes applicables aux appareils professionnels.
L’authentification multifacteur doit ensuite protéger les services les plus sensibles. Elle associe généralement le mot de passe à une validation sur un appareil de confiance, une application dédiée ou une clé de sécurité. Son intérêt est concret : un mot de passe récupéré par hameçonnage ne suffit plus, à lui seul, pour ouvrir la messagerie ou l’espace documentaire.
Pour faciliter l’adoption, déployez cette protection par étapes. Commencez par les comptes administrateurs et les services qui contiennent le plus de données, puis élargissez aux autres utilisateurs. Préparez une procédure de récupération lorsque le téléphone est perdu ou remplacé, car un dispositif de sécurité efficace doit aussi rester utilisable dans les situations courantes.
Maîtriser les appareils avec une solution MDM ou UEM
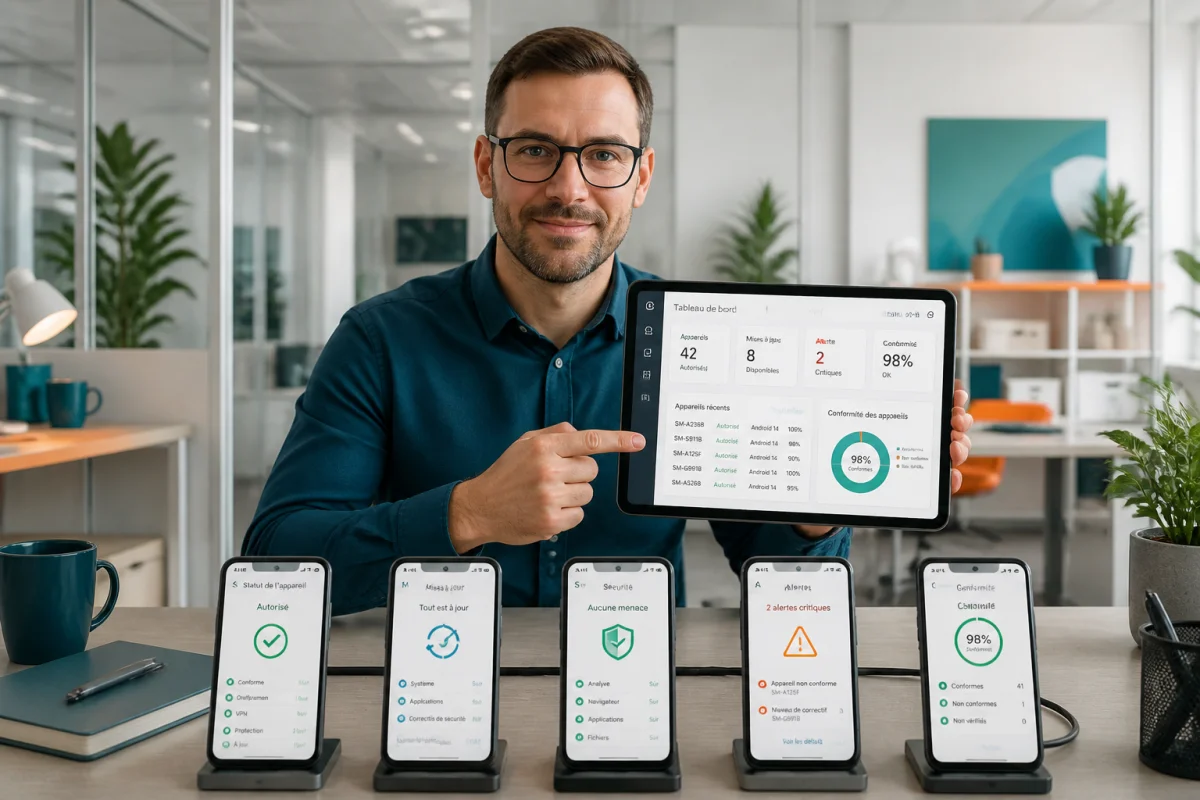
Lorsque l’entreprise gère plusieurs smartphones, les réglages manuels deviennent rapidement difficiles à contrôler. Une solution de gestion des terminaux mobiles, souvent appelée MDM ou UEM, permet d’appliquer une politique homogène sans demander à chaque salarié de devenir spécialiste de la sécurité.
Selon l’outil retenu, l’administrateur peut imposer le chiffrement, exiger un verrouillage après une période définie, distribuer les applications autorisées et vérifier le niveau de mise à jour. Il peut aussi séparer les données professionnelles des usages personnels, ce qui est particulièrement utile dans un modèle BYOD où le salarié utilise son propre téléphone.
Ce qu’une politique mobile doit prévoir
Une politique efficace précise les appareils acceptés, les versions de système compatibles, les applications autorisées et les conditions d’accès aux ressources internes. Elle indique aussi la marche à suivre en cas de perte, de vol, de départ d’un collaborateur ou de changement de téléphone. Ces règles doivent rester lisibles : une page claire, accompagnée d’exemples, sera davantage appliquée qu’un document technique trop long.
Le contrôle à distance doit être préparé avec soin. La possibilité de verrouiller un appareil, de réinitialiser ses données professionnelles ou d’effacer l’ensemble du téléphone dépend du contexte et du statut de l’appareil. La distinction entre téléphone appartenant à l’entreprise et appareil personnel doit donc être explicitement documentée avant tout déploiement.
Sécuriser les applications et les connexions
Chaque application installée élargit potentiellement la surface d’exposition du smartphone. Les téléchargements doivent provenir des boutiques officielles et rester limités aux besoins professionnels réels. Les permissions méritent une vérification régulière : une application de notes n’a pas nécessairement besoin d’accéder aux contacts, au microphone ou à la localisation en permanence.
Les mises à jour du système et des applications corrigent des vulnérabilités connues. Configurez leur installation automatique lorsque l’environnement le permet, puis vérifiez périodiquement que les appareils ne sont pas restés plusieurs versions en arrière. Un téléphone ancien qui ne reçoit plus de correctifs doit faire l’objet d’une décision claire, avec remplacement ou restriction de ses accès.
Les réseaux publics demandent également de la vigilance. Pour consulter des ressources sensibles, privilégiez un réseau mobile fiable ou une solution d’accès sécurisée fournie par l’entreprise. Un VPN peut protéger les échanges dans certaines configurations, mais il ne remplace ni les mises à jour, ni l’authentification multifacteur, ni la prudence face aux sites frauduleux.
Réduire le risque de hameçonnage mobile
Les messages frauduleux sur smartphone sont efficaces parce qu’ils interrompent une tâche et encouragent une réponse immédiate. Un SMS qui demande de confirmer une livraison, un courriel qui annonce une facture ou un message dans une application collaborative peut conduire vers une fausse page de connexion.
La règle la plus utile consiste à ne pas valider une demande sensible depuis le lien reçu. Ouvrez directement l’application officielle ou saisissez vous-même l’adresse du service. En cas de demande inhabituelle, vérifiez l’identité de l’expéditeur par un autre canal, notamment lorsque le message exige un paiement, un code d’authentification ou l’envoi d’un document.
Les équipes doivent savoir comment signaler un message suspect sans craindre une réaction disproportionnée. Un bouton de signalement, une adresse interne dédiée et une réponse rapide permettent de transformer un doute individuel en protection collective. Après un clic malheureux, la priorité est de prévenir rapidement le référent informatique, de modifier les identifiants concernés depuis un appareil sûr et de vérifier les sessions ouvertes.
Préparer la perte, le vol et le remplacement
Une procédure de perte doit être connue avant que l’incident ne survienne. Elle indique le numéro à appeler, les horaires de prise en charge, les comptes à sécuriser et les informations à fournir, comme le numéro de téléphone ou l’identifiant du terminal. Cette préparation réduit le délai entre la disparition de l’appareil et la mise en œuvre des protections.
Activez les fonctions de localisation et de verrouillage à distance lorsque cela correspond à la politique de l’entreprise. Les sauvegardes doivent être contrôlées, car elles servent à restaurer le travail sans réintroduire des données anciennes ou des comptes qui ne devraient plus être actifs. Lors d’un remplacement, prévoyez une vérification de l’inventaire, des applications et des accès avant de remettre le téléphone à son utilisateur.
Un exercice court peut révéler les points bloquants. Simulez la perte d’un smartphone un matin de travail et mesurez le temps nécessaire pour prévenir le bon interlocuteur, couper les sessions et remettre l’utilisateur en activité. Cet exercice ne cherche pas à sanctionner une personne : il sert à améliorer la procédure et à rendre les responsabilités évidentes.
Faire vivre la sécurité dans les habitudes
Une politique mobile ne fonctionne que si elle s’intègre au quotidien. Lors de l’accueil d’un nouveau salarié, prévoyez quelques minutes pour expliquer le verrouillage, l’authentification multifacteur, le signalement des messages et la conduite à tenir en cas de perte. Un rappel bref lors des changements d’outils est souvent plus efficace qu’une formation unique plusieurs mois auparavant.
Les responsables peuvent suivre quelques indicateurs simples, sans surveiller inutilement les utilisateurs : taux d’activation de l’authentification multifacteur, ancienneté des systèmes, délai de signalement d’un appareil perdu ou nombre d’appareils non conformes. Ces mesures donnent une vision concrète des progrès et permettent de cibler l’accompagnement.
Le bon niveau de sécurité est celui qui protège les données tout en restant compatible avec le travail réel. Des règles compréhensibles, une gestion centralisée, des accès limités au besoin et une procédure d’incident répétée forment un ensemble cohérent. En traitant le smartphone comme un poste de travail mobile, l’entreprise réduit les risques les plus courants sans compliquer inutilement les usages.
Une démarche qui protège aussi la continuité d’activité
La sécurité des smartphones en entreprise ne se limite pas à empêcher un accès non autorisé. Elle garantit aussi que les équipes peuvent retrouver leurs outils, leurs contacts et leurs documents après un incident. La meilleure démarche commence donc par les usages réels, s’appuie sur quelques protections techniques bien choisies et se consolide par des réflexes régulièrement entretenus.
Pour passer à l’action, sélectionnez cette semaine un périmètre restreint, par exemple la messagerie et l’accès documentaire, puis vérifiez les appareils, activez l’authentification multifacteur et testez la procédure de perte. Ce premier chantier fournit rapidement des résultats mesurables et crée une base solide pour étendre la protection aux autres applications mobiles de l’entreprise.